Durante anos, a principal preocupação das empresas em relação à segurança cibernética esteve concentrada nos ataques externos. Firewalls, antivírus, sistemas de detecção e ferramentas de monitoramento passaram a fazer parte da rotina das organizações. Agora, porém, especialistas chamam atenção para outro vetor de risco: as ameaças internas à segurança da informação, envolvendo pessoas que já possuem acesso legítimo aos sistemas e dados corporativos.
Funcionários, consultores, fornecedores e prestadores de serviços costumam receber permissões para acessar informações estratégicas. Além disso, muitos participam da resposta a incidentes e executam processos críticos. Assim, quando alguém usa esses privilégios de forma inadequada, o dano pode ser tão grave quanto o de um ataque hacker externo. Isso vale para casos de interesse financeiro, má-fé, negligência ou coação.
O que são ameaças internas à segurança cibernética
Conhecidas internacionalmente como insider threats, as ameaças internas ocorrem quando pessoas que possuem acesso autorizado aos sistemas, dados ou ambientes de uma organização utilizam esse acesso de forma indevida ou permitem, intencionalmente ou não, que informações e recursos críticos sejam comprometidos.
O risco pode envolver funcionários, ex-funcionários, fornecedores, parceiros, consultores e outros terceiros com credenciais válidas. Por isso, a gestão de acessos e de privilégios passou a ocupar papel estratégico dentro das políticas de cibersegurança das empresas.
Esse cenário ganhou repercussão internacional após a condenação, nos Estados Unidos, de Angelo Martino, profissional contratado para negociar ataques de ransomware em nome de empresas vítimas. As investigações apontaram que ele atuava secretamente em benefício do grupo criminoso BlackCat (ALPHV). Para isso, usava o acesso privilegiado às informações das empresas para favorecer os criminosos e lucrar com os resgates.
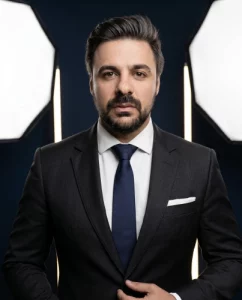
Para Afonso Morais, sócio da Pardi e Morais Advogados e especialista em fraudes digitais, o episódio serve como alerta para organizações brasileiras de todos os segmentos.
“A segurança da informação deixou de depender apenas da capacidade de impedir invasões externas. Hoje, um dos maiores desafios é controlar quem tem acesso às informações críticas. Além disso, é preciso garantir que esses privilégios sigam critérios rigorosos de governança. Muitas empresas investem fortemente em tecnologia, mas ainda tratam a gestão de acessos e de terceiros como uma questão secundária”, afirma.
Gestão de acessos na estratégia de segurança cibernética
Segundo Morais, a ameaça interna ganhou relevância justamente porque explora um dos ativos mais difíceis de controlar: a confiança. Em muitos casos, criminosos não precisam romper barreiras tecnológicas sofisticadas quando conseguem utilizar credenciais legítimas ou explorar profissionais que já fazem parte da operação da empresa.
“As organizações costumam concentrar esforços para impedir que alguém invada seus sistemas. Porém, é igualmente importante monitorar quem já está autorizado a entrar. Por isso, o princípio do menor privilégio, a segregação de funções e a revisão periódica dos acessos são fundamentais. Da mesma forma, é essencial acompanhar o que colaboradores e terceiros fazem nos sistemas”, explica.
A situação exige uma abordagem que combine tecnologia, governança, processos internos e monitoramento de usuários. Apenas investir em ferramentas de proteção digital não elimina os riscos. Afinal, uma pessoa autorizada pode acessar informações além do necessário para sua função.
Riscos vão além do ataque de ransomware
Além dos prejuízos financeiros provocados por ataques de ransomware, falhas na gestão de acessos e segurança da informação podem resultar em vazamento de dados, exposição de informações estratégicas, paralisação das operações, perda de propriedade intelectual, responsabilização relacionada à Lei Geral de Proteção de Dados (LGPD) e danos à reputação da organização.
Além disso, o problema cresce quando empresas mantêm acessos ativos após mudanças de função, desligamentos ou fim de contratos com fornecedores.
Por isso, a revisão periódica das permissões deve fazer parte da política de governança de segurança cibernética, principalmente em organizações que lidam com grandes volumes de dados, informações financeiras, propriedade intelectual ou dados pessoais.
Como reduzir ameaças internas à segurança cibernética
Entre as principais medidas recomendadas pelo especialista estão:
- adotar o princípio do menor privilégio, concedendo somente os acessos indispensáveis para cada função;
- realizar a segregação de funções em atividades críticas, evitando concentração excessiva de poderes em um único profissional;
- promover due diligence periódica sobre colaboradores, fornecedores e prestadores de serviços estratégicos;
- implementar monitoramento contínuo de logs e identificação de comportamentos anômalos nos sistemas;
- revisar imediatamente os acessos após mudanças de função, desligamentos ou encerramento de contratos;
- fortalecer cláusulas contratuais relacionadas à confidencialidade, segurança da informação e responsabilidade por incidentes;
- estabelecer processos de revisão periódica das credenciais e dos níveis de privilégio;
- integrar gestão de pessoas, tecnologia, jurídico e segurança da informação na prevenção de incidentes.
“O caso ocorrido nos Estados Unidos mostra que a tecnologia, por si só, não é suficiente para proteger uma organização. Segurança cibernética também depende de governança e auditoria permanente. Além disso, é preciso verificar sempre se as pessoas com acesso aos dados mais sensíveis continuam dignas dessa confiança. Hoje, tão importante quanto impedir um hacker de entrar é garantir que quem já está dentro não se transforme na maior vulnerabilidade da empresa”, conclui Afonso Morais.
Se você passou por uma situação parecida, veja como protegemos empresas contra fraudes ou fale com o escritório pelo WhatsApp.
Este artigo também está no portal Falando de Fraudes, iniciativa da Pardi e Morais com alertas diários sobre golpes.